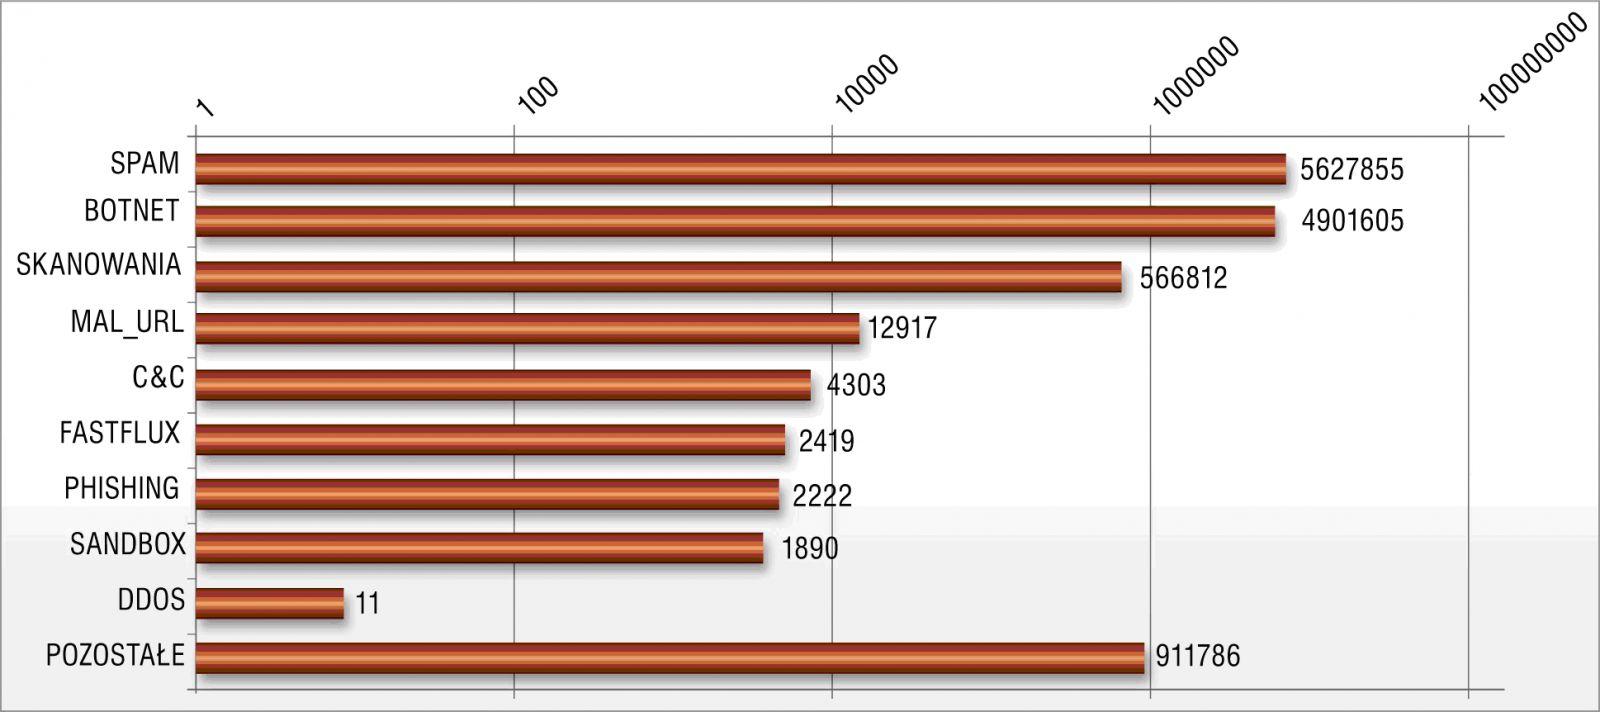
Spośród dokładnie 12031820 zgłoszeń dotyczących Polski pochodzących z systemów automatycznych, otrzymanych przez działający w strukturach NASK zespół CERT Polska, przeważająca większość dotyczyła rozsyłania spamu i innej działalności botnetów.

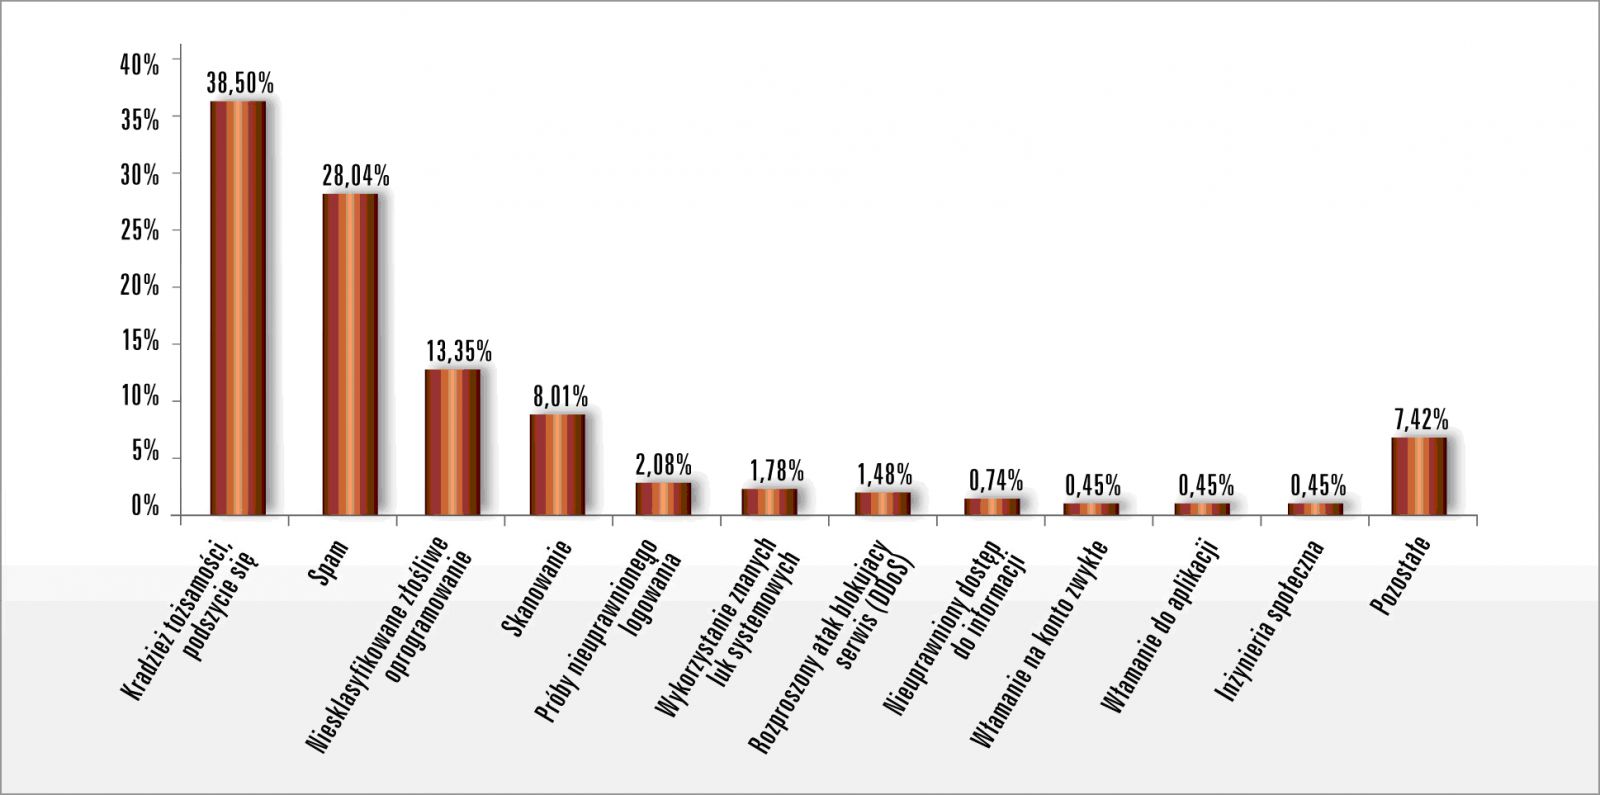
"W roku 2010 najczęściej obsłużonym przez nas typem incydentów były oszustwa komputerowe (36,50 proc.). Jest to pochodna dużej ilości zgłoszeń dotyczących kradzieży tożsamości, podszycia się" – czytamy w raporcie.
Eksperci zanalizowali m.in. działalność Zeusa - złośliwego oprogramowania, z którego szkodliwymi skutkami mieli do czynienia klienci wielu polskich banków. Zeus skupia się na śledzeniu aktywności użytkownika, zbieraniu poufnych danych oraz przesyłaniu ich z zainfekowanego komputera do centrum zarządzania, a w skrajnym przypadku prowadzi do kradzieży pieniędzy z konta.
Innym zjawiskiem badanym przez CERT Polska są ataki na telefonię internetową VoIP (Voice over IP). Wraz ze wzrostem popularności tej usługi, wzrosło także zainteresowanie nią wśród cyberprzestępców. Zdaniem ekspertów źle zabezpieczone centralki telefoniczne mogą stać się źródłem poważnych strat finansowych, ponieważ przestępcy wykorzystują je do wykonywania połączeń telefonicznych w dowolne miejsce na świecie lub na specjalne, dodatkowo płatne numery.
Autorzy raportu zanalizowali również istotne zdarzenia związane ze światowym bezpieczeństwem sieciowym, wśród nich robaka Stuxnet - pierwszego atakującego instalacje przemysłowe, oraz działania grupy Anonymous.
Oprócz analiz incydentów zgłoszonych do zespołu w 2010 r., w publikacji znalazł się także raport z systemu ARAKIS, którego podstawowym zadaniem jest wykrywanie zagrożeń chronionych sieci lokalnych. Do najciekawszych incydentów zaobserwowanych przez system należy m.in. wykrycie ataków DDoS na serwery portalu Facebook i obserwacja działania pająka sieciowego HuaweiSymantecSpider.
Pełny raport dostępny jest pod tym adresem.