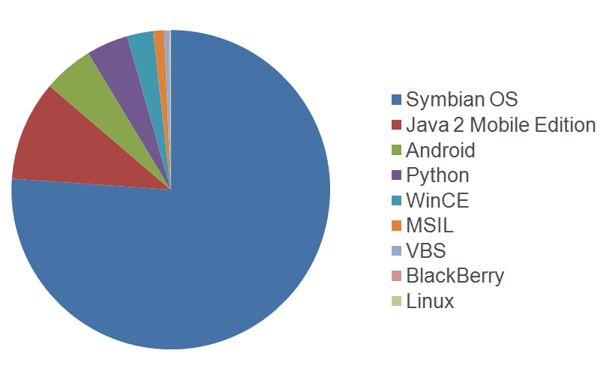
Raport pokazuje, że w miarę wzrostu popularności urządzeń opartych na platformie Android rośnie też ilość malware’u dla tego systemu.
Android umocnił swoją pozycję jako drugie najbardziej zagrożone środowisko mobilne (po Symbianie), a w klasyfikacji "wszechczasów" jest już trzecim środowiskiem mobilnym z największą liczbą malware’u (po Symbianie i Javie). McAfee spodziewa się, że na skutek szybko rosnącej popularności tego środowiska, liczba szkodliwych programów dla Androida również będzie rosła.

W I kwartale do najważniejszych zagrożeń Androida należały Android/DrdDream, Android/Drad, Android/StemySCR.A i Android/Bgyoulu. Ten ostatni podszywa się pod oficjalne narzędzie bezpieczeństwa Android Market Security Tool, potrafi zasubskrybować płatne usługi SMS-owe i skasować wiadomość z potwierdzeniem, a także wykrada informacje na temat telefonu i dane użytkownika. Pozostałe programy podszywają się pod gry i inne użyteczne programy, potrafią też połączyć się ze zleceniodawcą i wykonywać jego polecenia; są to więc już prawie pełnoprawne botnety.
Platformami mobilnymi zainteresowało się także środowisko cyberprzestępcze związane z toolkitem Zeus. Stworzyli oni już malware Zitmo dla Symbiana i Windows Mobile, który wykrada dane konta bankowego użytkownika.
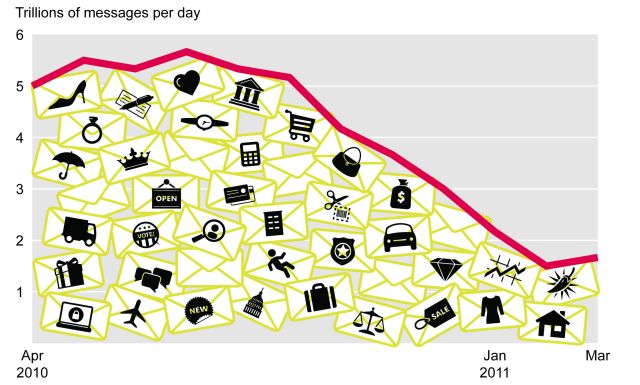
Dzięki skoordynowanej operacji dostawców rozwiązań bezpieczeństwa, policji i CERT-ów, udało się rozbić botnet Rustock. Choć już w poprzednich kwartałach ilość spamu spadła do poziomów nie notowanych od 2007 roku, dzięki tej akcji udało się ilość spamu jeszcze zmniejszyć do ok. 1,5 biliona przesyłek dziennie, czyli do poziomu zaledwie trzykrotnie przekraczającego ilość prawidłowych maili. Ponadto cyberprzestępcy sami nieco ograniczyli rozsyłanie spamu, gdyż skoncentrowali się na odbudowie botnetów w celu wypełnienia luki po Rustocku i wcześniej rozbitym Zeusie. Spowodowało to pewien wzrost cen rozsyłania spamu na czarnym rynku. Szczególnie aktywne były takie botnety jak Maazben, Bobaz, Lethic, Cutwail i Grum.
Cyberprzestępcy zwykle ukrywają niebezpieczną zawartość korzystając z atrakcyjnych "przynęt", które mają zachęcić użytkownika do kliknięcia w odnośnik. W wielu regionach najpopularniejszymi przynętami były maile reklamujące rzeczywiste albo rzekome produkty – w wielu krajach były to np. leki. Nowym trendem w I kwartale były maile wysyłane rzekomo przez firmy kurierskie z informacjami o rzekomych przesyłkach (podszywano się m.in. pod UPS, FedEx i amerykańską pocztę – USPS), a także podszywające się pod amerykański urząd skarbowy IRS. Popularną przynętą okazały się też maile z odnośnikami rzekomo kierującymi na strony z informacjami na temat trzęsienia ziemi i tsunami w Japonii, a także ważnych wydarzeń sportowych. Co więcej, niemal codziennie blisko połowa wyników wyszukiwania najpopularniejszych haseł kierowała do niebezpiecznej zawartości.