Jesteś z branży mediów, marketingu i PR? Obserwuj nas na LinkedIn.
– To nie jest tak, że przez ten atak system został jakoś naruszony, czy jego działanie zostało zakłócone. Po prostu został przez nas odłączony prewencyjnie dla bezpieczeństwa, żeby była pewność, że jego dalsze funkcjonowanie będzie w pełni bezpieczne – przekazał PAP po godz. 23 we wtorek dyrektor biura komunikacji Ministerstwa Cyfryzacji Marek Gieorgica.
Dodał również, że trudno powiedzieć, kiedy funkcjonalność systemu ePUAP zostanie w pełni przywrócona. – Liczymy na to, że będzie to jak najszybciej – powiedział.
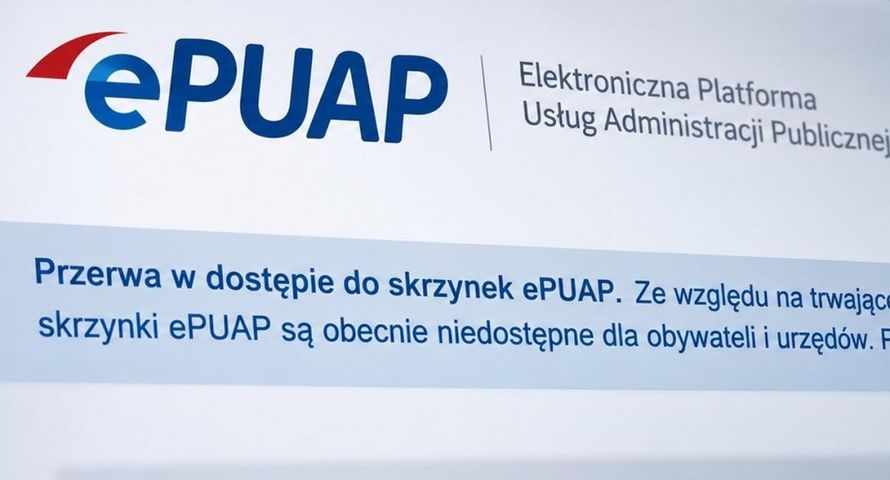
Hakerzy zaatakowali system ePUAP
Informację o cyberataku minister Gawkowski przekazał we wtorek wieczorem na portalu X. Minister wskazał, że zespoły odpowiadające za bezpieczeństwo podjęły natychmiastowe działania pozwalające zachować stabilność systemu. Dodał, że trwają prace techniczne nad przywróceniem pełnej jego funkcjonalności.

Jak zaznaczył szef resortu cyfryzacji, infrastruktura Centralnego Ośrodka Informatyki jest bezpieczna, a w sprawę pełnego wyjaśnienia incydentu włączona została Agencja Bezpieczeństwa Wewnętrznego.
W środę rano Marek Gieorgica przekazał PAP, że pełne przywrócenie systemu ePUAP nastąpi po zakończeniu prac zespołu Centralnego Ośrodka Informatyki, aby mieć pewność, że nie ma zagrożenia dla jego funkcjonowania.
Gieorgica dodał, że "obecnie nie można zadeklarować konkretnego terminu, kiedy system ePUAP wróci do pełnej funkcjonalności".
– Naszym priorytetem jest zapewnienie bezpieczeństwa systemu i jak najszybsze przywrócenie pełnej jego dostępności. O postępach prac będziemy informować w kolejnych komunikatach – podsumował.
Elektroniczna Platforma Usług Administracji Publicznej (ePUAP) to ogólnopolski system umożliwiający obywatelom internetową komunikację z jednostkami administracji publicznej. Służy m.in. do wysyłania wniosków, podań i dokumentów do urzędów, a także do podpisywania pism za pomocą Profilu Zaufanego.
Ministerstwo Cyfryzacji szykuje przepisy o wzmocnieniu ochrony danych i cyberbezpieczeństwa
W wykazie prac legislacyjnych rządu opublikowano we wtorek informację o założeniach projektu ustawy, przygotowywanego przez Ministerstwo Cyfryzacji , o zmianie niektórych ustaw w celu wzmocnienia ochrony danych i cyberbezpieczeństwa przygotowywanego przez resort cyfryzacji.
Impulsem do przygotowania projektu było naruszenie bezpieczeństwa systemów podmiotu przetwarzającego, które dotyczyło danych osobowych 19 mln osób, w tym informacji o zdrowiu.
Celem projektu jest zwiększenie odporności systemu ochrony danych osobowych na zagrożenia związane z powierzaniem przetwarzania danych podmiotom zewnętrznym, zwłaszcza gdy jeden usługodawca obsługuje wielu administratorów. Proponowane środki obejmują zarówno wzmocnienie przejrzystości i bezpieczeństwa takiego przetwarzania, jak i ułatwienie osobom fizycznym reagowania na nieuprawnione ujawnienie ich danych osobowych.
Projektowane zmiany zakładają, że podmioty przetwarzające dane na rzecz więcej niż 100 administratorów albo dane osobowe dotyczące więcej niż 100 tys. osób będą zobowiązane do przekazywania administratorom – nie rzadziej niż raz na dwa lata, a o istotnych zmianach warunków przetwarzania – bez zbędnej zwłoki, szczegółowych informacji o stosowanych zabezpieczeniach, ew. dalszych podmiotach przetwarzających, miejscu przetwarzania, audytach i wynikach już przeprowadzonych testów, pomiarów oraz ocen.
Proponowane przepisy zakładają m.in., że "powierzenie przetwarzania danych zawartych w dokumentacji medycznej będzie powiązane z wymogiem certyfikacji właściwych procesów zarządzania cyberbezpieczeństwem podmiotu, któremu powierzane są dane".
Wyjaśniono, że "certyfikacja będzie realizowana w ramach krajowego systemu certyfikacji cyberbezpieczeństwa". "Nie oznacza to jednak stworzenia odrębnego systemu certyfikacji przeznaczonego wyłącznie dla sektora ochrony zdrowia" – napisano.
Zgodnie z założeniami do projektu przewidziane jest "przekazywanie do CSIRT NASK niezbędnych danych identyfikujących osoby, których dane zostały pozyskane lub ujawnione w sposób nieuprawniony w związku z incydentem lub cyberzagrożeniem tak, aby możliwe było ich wykorzystanie w usłudze Bezpieczne Dane".
"Obowiązek ma obejmować podmioty kluczowe, podmioty ważne oraz określone w projekcie podmioty przetwarzające dane na dużą skalę" – czytamy w założeniach.
Projektowane zmiany zakładają także "uruchomienie powiadomień o zarejestrowaniu zdarzenia medycznego z wykorzystaniem mObywatela i mojeIKP".
Doprecyzowano, że "komunikat ma sygnalizować zdarzenie odnoszące się do pacjenta, np. wystawienie recepty lub udzielenie świadczenia, bez prezentowania w powiadomieniu szczegółowych informacji o zdrowiu". Wyjaśniono, że "ich sprawdzenie będzie wymagało uwierzytelnienia w odpowiedniej usłudze".
Zmiany przepisów uwzględniają m.in. śmierć lekarza prowadzącego indywidualną praktykę lekarską lub indywidualną specjalistyczną praktykę lekarską. Zgodnie z założeniami powinna zostać wcześniej wyznaczona osoba albo podmiot odpowiedzialny za zabezpieczenie i przekazanie dokumentacji.
Przewiduje się także zawiadomienie właściwej okręgowej izby lekarskiej o wyznaczeniu oraz o zmianach tych informacji.
źródło: PAP