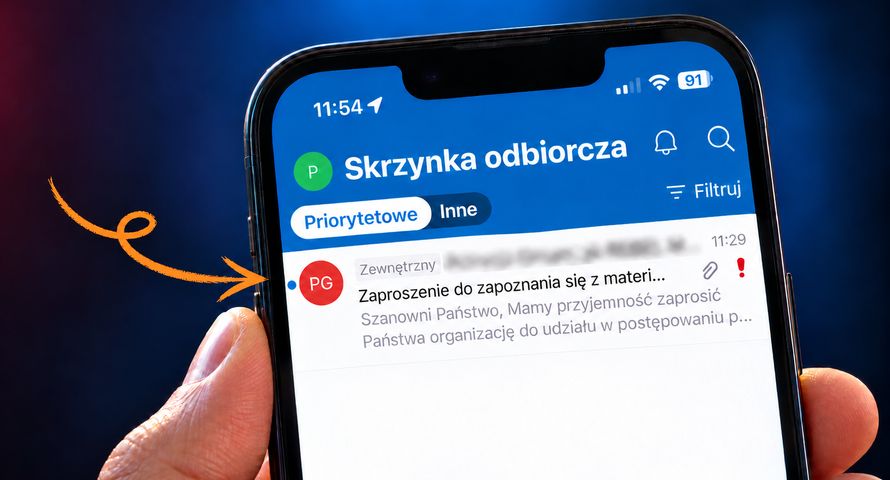
"Zaproszenie do zapoznania się z materiałami i złożenia propozycji dotyczącej nadchodzącego projektu" – tak brzmi temat jednej z wiadomości, która trafiła do naszej redakcyjnej skrzynki.
W treści czytamy: "Mamy przyjemność zaprosić Państwa organizację do udziału w postępowaniu przetargowym dotyczącym nowego projektu". Dalej nadawca informuje, że pełna dokumentacja, obejmująca zakres prac, oczekiwane rezultaty oraz warunki umowy, znajduje się w załączonym pliku PDF zabezpieczonym hasłem.
Jest też konkretny termin na przesłanie oferty, dane kontaktowe oraz profesjonalna stopka z logotypem firmy.
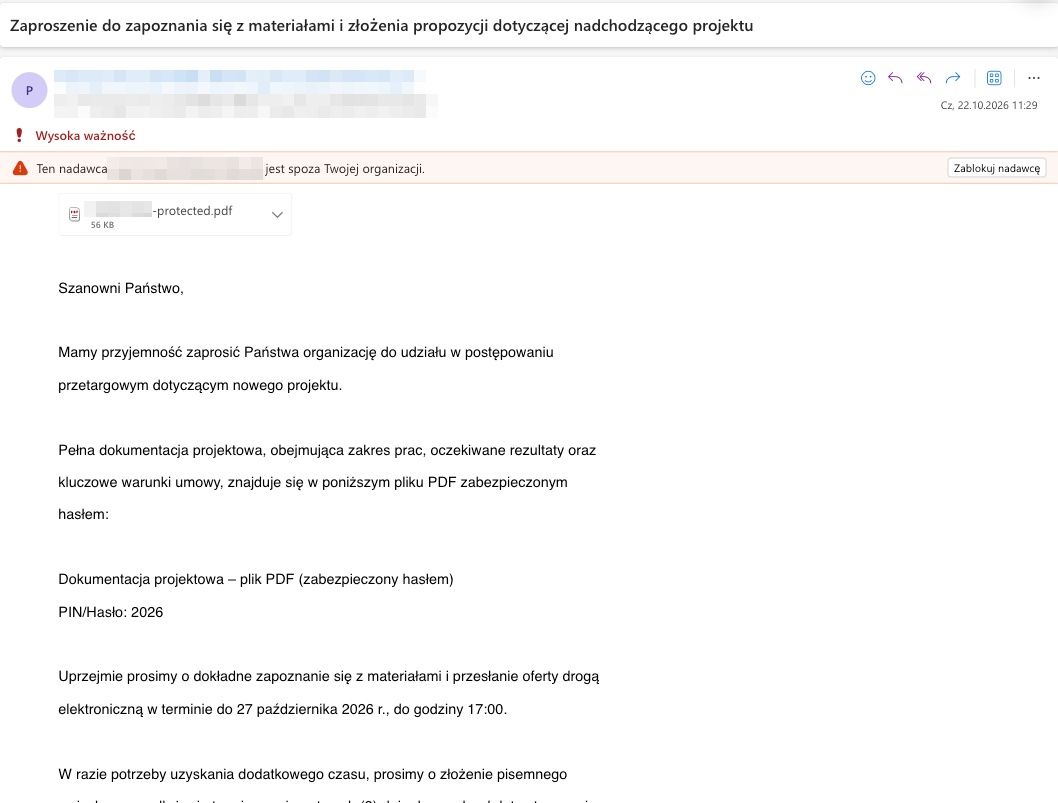

Na pierwszy rzut oka wszystko wygląda wiarygodnie. Szczególnie że wiadomość pochodzi z adresu w domenie rzeczywiście działającego przedsiębiorstwa, a podpisuje się pod nią osoba faktycznie zatrudniona w tej firmie. Tyle że przetarg jest fikcyjny, a taki mail nie wychodził z danej firmy.
Trzy wiadomości, ten sam scenariusz
W ostatnich tygodniach do redakcji Wirtualnemedia.pl dotarły trzy podobne zaproszenia. Każde pochodziło rzekomo od innego podmiotu działającego w branży reklamowej, agencyjnej lub technologicznej. To firmy, których nazwy nie są nieznane w branży.
Wszystkie miały niemal identyczną konstrukcję. Zmieniały się nazwy firm, dane nadawców i szczegóły korespondencji, ale sam scenariusz pozostawał niezmienny: zaproszenie do bliżej nieokreślonego projektu, dokumentacja przetargowa w zabezpieczonym hasłem PDF-ie oraz prośba o przesłanie oferty w krótkim terminie.
To właśnie podobieństwo wiadomości i ogólniki wzbudzały podejrzenia. Tym bardziej że żadna z wiadomości nie zawierała konkretnych informacji o charakterze planowanego przedsięwzięcia. Wszystkie zachęcały natomiast do otwarcia załącznika, który jest za hasłem.
Co istotne, wiadomości nie przychodziły z przypadkowych adresów przypominających firmowe domeny. Wyglądały na wysyłane z autentycznych skrzynek pracowników istniejących firm. To rodzi podejrzenie, że oszuści mogą wykorzystywać przejęte konta pocztowe.
Sprawdziliśmy nadawców. Nie wiedzą o żadnym przetargu
Postanowiliśmy zweryfikować otrzymane wiadomości. Skontaktowaliśmy się bezpośrednio z firmami lub osobami, z których adresu miało zostać wysłane zaproszenie.
Przedstawiciele jednego przedsiębiorstwa potwierdzili nam, że osoba podpisana pod mailem rzeczywiście jest ich pracownikiem. Okazuje się jednak, że nie mogła prowadzić takiej korespondencji służbowej z dwóch powodów: po pierwsze, jest na urlopie, po drugie, taki przetarg nie istnieje i się tym nie zajmują.
– To ciekawe, bo parę dni temu dostaliśmy maila, który brzmiał dokładnie tak samo, jak Pan mówi. Dotyczył przetargu, miał załącznik i wymagał hasła. Przyszedł od innej znanej firmy z branży – mówi nasza rozmówczyni z firmy, od której dostaliśmy maila.
Drugi rzekomy autor zapytania przetargowego także istnieje i mówi wprost: – Nie wysyłałem takiego maila, to oszustwo, proszę sprawdzić, czy nikt u Państwa tego nie otworzył.
To szczególnie interesujący element całej sprawy. Może wskazywać na szerszą kampanię, w której oszuści wykorzystują rozpoznawalne nazwy przedsiębiorstw i tożsamości ich pracowników do uwiarygodnienia kolejnych wiadomości.
Atak wygląda na typowy atak łańcuszkowy. W sierpniu rozprzestrzeniał się podobny, tyle że na WhatsAppie. Wtedy łańcuszek dotyczył głosowania na "córkę znajomych", a celem było przejęcie kont na WhatsAppie. Nabrał się na to m.in. wiceminister sprawiedliwości Arkadiusz Myrcha czy redaktor naczelny XYZ.pl Grzegorz Nawacki.
PDF zabezpieczony hasłem. Na to trzeba szczególnie uważać
W otrzymanych wiadomościach powtarza się jeszcze jeden charakterystyczny element: załączona dokumentacja przetargowa w formacie PDF, zabezpieczona hasłem podanym bezpośrednio w treści maila.
W jednym z przypadków plik nosi nazwę "nazwafirmy-protected.pdf", a hasło do jego otwarcia to po prostu "2026".
Samo zabezpieczenie dokumentu hasłem nie jest niczym podejrzanym. W połączeniu z fikcyjnym przetargiem i powtarzalnym schematem korespondencji staje się jednak poważnym sygnałem ostrzegawczym. Hasło może także utrudniać automatyczne skanowanie zawartości załącznika przez część systemów bezpieczeństwa.
Jeśli dostałeś takiego maila, nie powinieneś pobierać ani otwierać załączonych dokumentów, nawet jeśli pochodzą one z pozornie wiarygodnych adresów i zawierają hasło do pliku. Jeśli to zrobiłeś, skontaktuj się z działem bezpieczeństwa w swojej firmie.
W przypadku wątpliwości najlepiej skontaktować się z nadawcą innym kanałem, na przykład telefonicznie, korzystając z numeru znalezionego na oficjalnej stronie firmy, a nie z danych podanych w podejrzanej wiadomości.